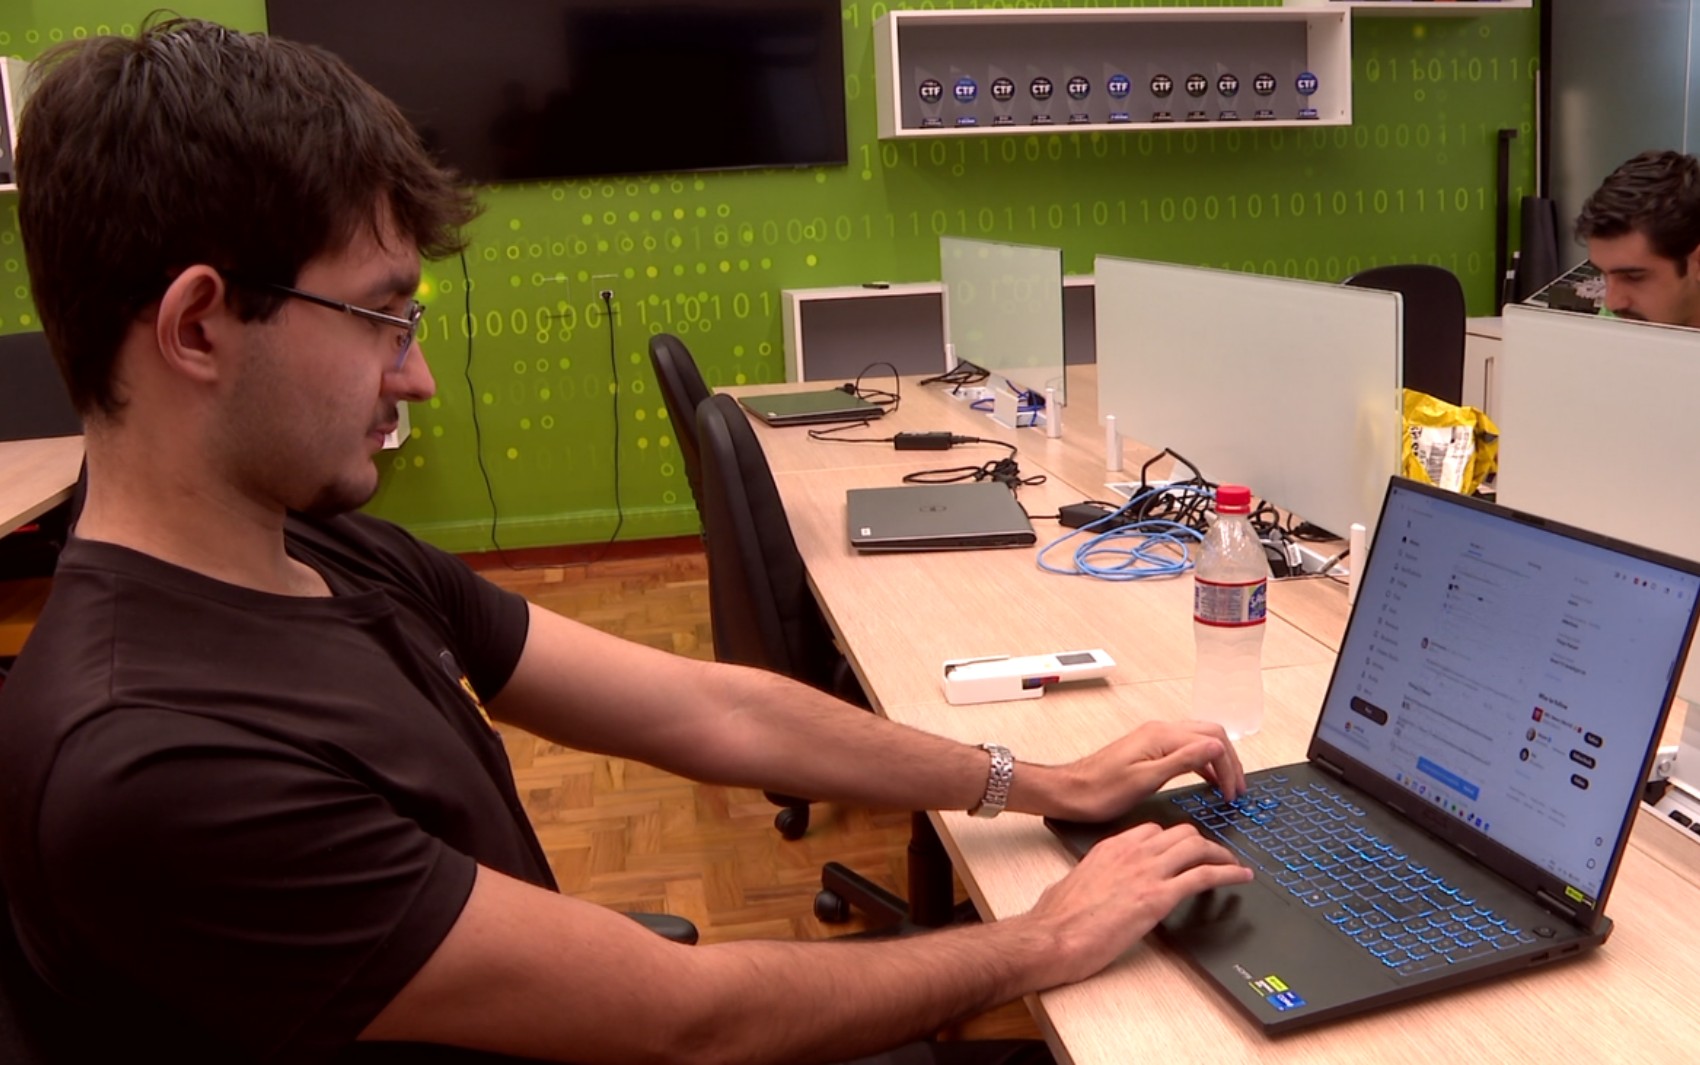
Nicolas Marquetti, estudante de Engenharia de Telecomunicações do Instituto Nacional de Telecomunicações (Inatel), em Santa Rita do Sapucaí (MG), identificou uma falha crítica na plataforma X, antigo Twitter. Pela descoberta, que afetava diretamente a área financeira da rede social, o jovem recebeu uma recompensa de 5 mil dólares, o equivalente a cerca de R$ 25 mil.
Detalhes da descoberta
O erro foi comunicado à equipe de segurança da empresa de Elon Musk no mês passado e, após passar por análises técnicas, já foi corrigido. Nicolas Marquetti explicou que utilizou ferramentas para analisar o tráfego de rede e modificou parâmetros que permitiriam extrair vantagem financeira do sistema.
O estudante dedica cerca de 20 horas semanais à busca de brechas de segurança, dividindo-se entre o trabalho em casa e as atividades no laboratório de cibersegurança do Inatel. Esta não é a primeira vez que o aluno reporta problemas à plataforma; em abril, ele já havia identificado uma falha relacionada ao vazamento de dados.
“Eu descobri uma falha que atinge a parte financeira do Twitter. Eu basicamente utilizei uma ferramenta que ajuda o pesquisador a entender um pouquinho sobre como funciona o tráfego da rede até o usuário final e modifiquei alguns parâmetros”, explicou o estudante.
Investimento e carreira
A prática de oferecer recompensas a pesquisadores independentes é conhecida como bug bounty. Com o valor recebido, o estudante pretende investir em novos equipamentos e na fundação de sua própria empresa de tecnologia.
Para o professor do Inatel, Guilherme Aquino, o caso reforça a importância da formação acadêmica aliada à prática laboratorial. Segundo o docente, o investimento em prevenção é fundamental diante do crescimento de crimes digitais e fraudes cometidas sob o falso anonimato da internet.
Conteúdo elaborado por Universo Notícia com base no texto completo da fonte.